Echtzeit-Überweisungen im 10-Sekunden-Takt (VO EU 2024/886), verpflichtende Empfängerüberprüfung (VoP), KI-gestützte Betrugswellen (APP-Fraud & Botnet-Card-Testing) und strenge DORA-Vorgaben lassen sich nicht mit Bankensoftware aus den Jahren 2000 bis 2015 lösen. Während Legacy-Systeme jede Zahlung durch träge Datenbank-Queues und externe Cloud-Ketten (100–250 ms) schleusen, vereint GAMPERLAB™ vier komplementäre In-Memory-Engines in einer souveränen Echtzeit-Suite: VoP Fast Sieve™ (IBAN-Name-Check in 2,65 µs), Sanction Sieve™ (AML- & PEP-Screening in 0,31 µs), Pattern Sieve™ (Acquirer-Pönalenschutz in < 50 µs) und Silicon Sieve™ (Core-Banking APP-Fraud-Schutz in 1,72 µs) – 100 % On-Premises im Arbeitsspeicher Ihrer Bank.
GAMPERLAB™ ersetzt träge Datenbank- und Cloud-Ketten aus den 2000er–2015er Jahren durch vier spezialisierte In-Memory-Engines: VoP Fast Sieve™ entkoppelt das Kernbankensystem bei der verpflichtenden Empfängerüberprüfung (VO EU 2024/886) und großen pain.001-Sammeldateien in 2,65 µs. Sanction Sieve™ vollzieht das gesetzliche Sanktions- und PEP-Screening in 0,31 µs direkt im CPU-Cache. Pattern Sieve™ schützt Acquirer-Gateways in unter 50 µs (45,7 µs p50) vor koordinierten Card-Testing-Wellen und Visa-VAMP-/Mastercard-TPE-Pönalen. Und Silicon Sieve™ stoppt blitzartige Mule-Auskehrungen bei Instant Payments in 1,72 µs durch einen scheme-konformen Two-Phase Canary Hold – 100 % souverän ohne US-Cloud-Abhängigkeit.
 2,65 µs (SUB-10µs) // VOP & BULK PAIN.001
Mit der verpflichtenden Empfängerüberprüfung (Verification of Payee) drohen bei großen Firmenkunden-Einreichungen (pain.001) und nächtlichen Wartungsfenstern massive Datenbank-Engpässe. VoP Fast Sieve™ beantwortet Einzel- und Sammelprüfungen in 2,65 Mikrosekunden (SLA < 10 µs) direkt im Arbeitsspeicher und schützt Banken zuverlässig vor der Erstattungshaftung nach Art. 5c VO (EU) 2024/886.
⚡ Null Core-Banking-Last bei Firmenkunden-Spitzen: Über 92 % wiederkehrender Gehalts- und Kreditorenläufe werden im lokalen Trust-Cache entschieden, bevor eine einzige Datenbank-Abfrage entsteht.
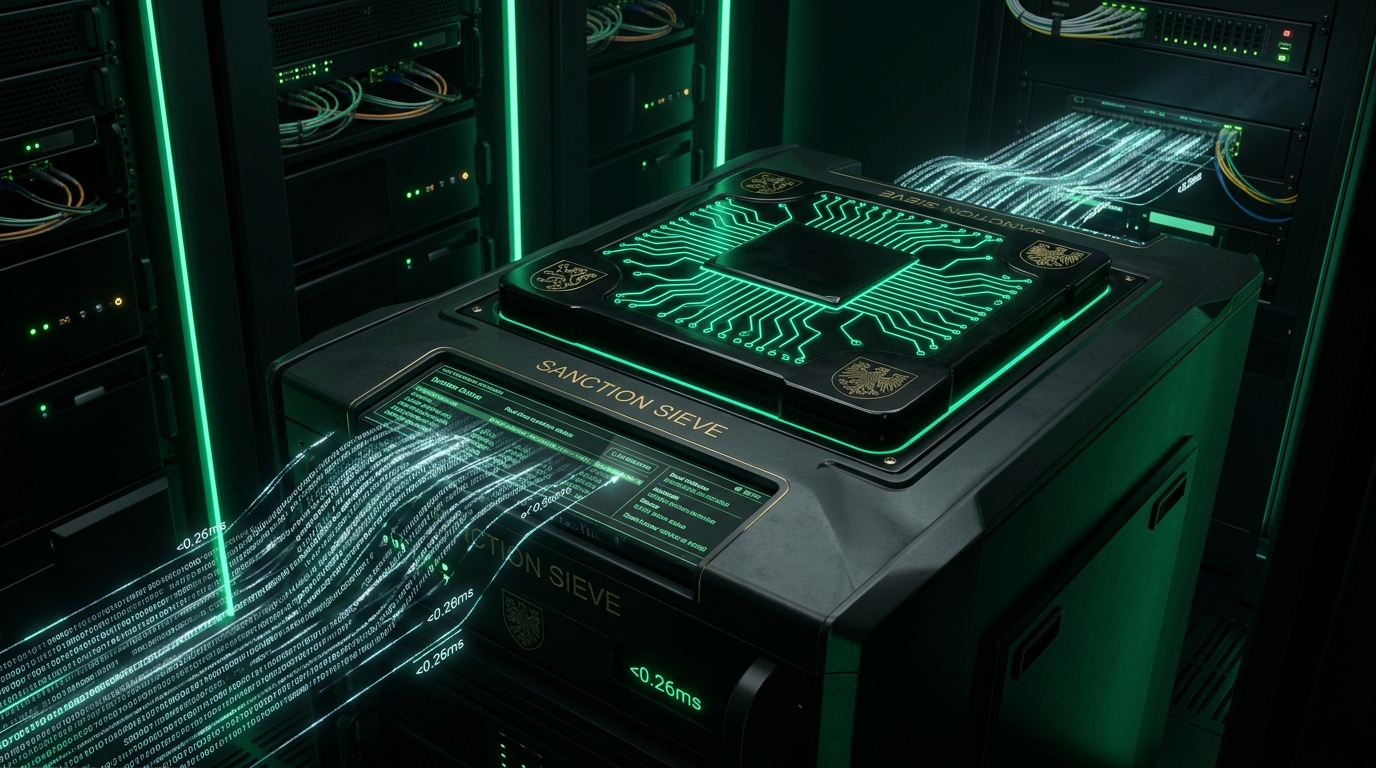 0,31 µs (SUB-1µs) // IN-MEMORY ENGINE
Etablierte Watchlist-Anbieter lähmen POS-Terminals mit 80–100ms Cloud-Latenz und riskieren DORA-Verstöße. Sanction Sieve™ prüft 1 Mio.+ weltweite Entitäten (EU, OFAC, UN, PEPs) in 0,31 Mikrosekunden (Exact) bzw. 0,46 Mikrosekunden (Fuzzy) direkt im CPU L1/L2-Cache (bzw. < 0,26 ms über externe REST/mTLS-API) — betrieben am Vienna Internet eXchange (VIX), lieferbar als On-Premises- oder Air-Gapped-Installation mit statisch gelinkter Binary und ohne ausgehende Verbindungen.
🛡️ Absolute Rechts- & DORA-Souveränität: Keine Cloud-Latenzen an POS-Terminals, keine Datenabflüsse in Drittländer nach § 38 BWG und lückenlose Beweiskraft im manipulationssicheren Ed25519 WORM-Audit.
 SUB-50µs (45,7 µs) // CRYPTO ACCELERATOR
Before criminals monetize stolen card credentials, they probe them with micro-transactions across hundreds of merchants. If acquirers fail to curb this activity, automatic scheme penalties take effect under Visa VAMP and Mastercard TPE. Pattern Sieve™ identifies these distributed attack patterns across the entire acquirer portfolio in under 50 microseconds (45.7 µs p50) prior to authorization, safeguarding the EBA TRA exemption for frictionless checkout entirely within your own sovereign infrastructure.
🎯 Voller Fokus auf Ihre Kunden: Wir konzentrieren uns auf das, was für Sie als Acquirer entscheidend ist – automatisierte Scheme-Compliance, lautlose Betrugsabwehr vor der Autorisierung und garantierte Pönalen-Freiheit –, damit Sie sich uneingeschränkt auf das Wachstum und den Erfolg Ihrer Händler konzentrieren können.
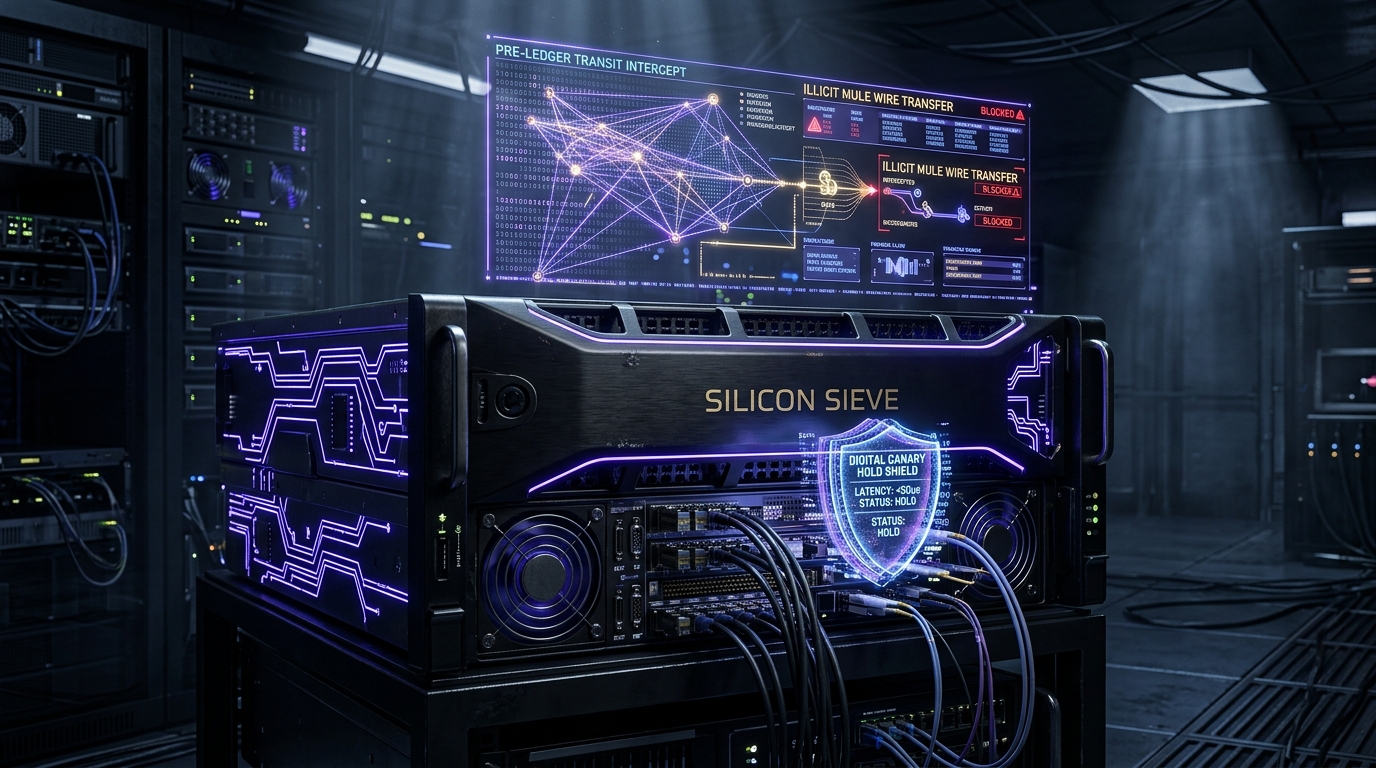
1,72 µs (SUB-50µs) // CANARY HOLD SENTINEL
Beim Authorized Push Payment (APP) Betrug überweist das Opfer freiwillig. Kriminelle räumen das Mule-Konto bei der Empfängerbank innerhalb von 45 Sekunden über Krypto-Börsen leer. Silicon Sieve quittiert das pacs.002 ACSC unverzüglich (< 50ms) an TIPS/RT1 zur Erfüllung des SEPA-Rulebooks, setzt aber intern einen chirurgischen 15-Minuten-Delta-Hold im Core Ledger. Eingehende camt.056 Recalls können vollumfänglich bedient werden (BGH XI ZR 559/20 Haftungsschutz).
⏱️ Zeit statt Wunderversprechen: Wir versprechen keine unhaltbaren KI-Erkennungsraten, sondern schaffen das entscheidende operative Zeitfenster für Compliance-Teams und automatische pacs.004 Rückabwicklungen.
Um Botnetze und koordinierte Angriffe zuverlässig zu stoppen, braucht es keine überkomplexe Rocket Science – sondern die richtige Signal-Architektur am entscheidenden Punkt der Transaktionskette. Was wir für den maximalen Erfolg benötigen:
Der Datenstrom muss abgegriffen werden, bevor die Transaktion das Scheme erreicht. Nachträgliche Log-Analysen verhindern keine Pönalen – da sind Declines bereits gezählt.
Anonymisierter Token/Hash, 6-stellige BIN, Händler-ID, Betrag, Zeitstempel und Netzwerk-Signal. Keine Klartext-Kartendaten, kein PCI-DSS-Aufwand.
Anbindung am zentralen Gateway. Botnetze verteilen Angriffe über Hunderte Shops – erst die zentrale Pipeline entlarvt die koordinierte Welle.
Parallele In-Memory-Erkennung im CPU-Cache ohne synchrone Cloud-Roundtrips. Null Latenz für reguläre Kunden, kein Checkout-Abbruch.
Herkömmliche Banking-Vendoren verketten API-Gateways, Message-Queues, JSON-Serialisierung und SQL-Datenbanken – und verbrennen dabei 100 bis 250 Millisekunden pro Zahlung für Netzwerk-Wartezeiten. Nach dem First-Principles-Prinzip („Delete the Database from the Hot Path“) hält GAMPERLAB™ die gesamte Transaktionshistorie direkt im Arbeitsspeicher – im auditierten Referenz-Szenario exemplarisch 1.499.995.250 Kontobewegungen (Modellbank mit 5,00 Mio. Konten in 22,35 GiB RAM; linear skalierbar auf jede reale Institutsgröße) – und führt alle vier Compliance- & Betrugs-Gates inklusive kryptografischem SHA-256 WORM-Audit in 10,51 Mikrosekunden (p50) ohne eine einzige Speicher-Allokation (0.0 allocs/tx) aus – 9.500- bis 23.800-mal schneller als klassische Vendor-Ketten:
579.400 TX/s Single-Thread bzw. 3,74 Mio. TX/s auf 8 dedizierten AMD EPYC-Milan vCPUs bei vollständigem Scan über 300 historische Kontobewegungen pro Zahlung (0,0 Heap-Allokationen/TX).
Deterministisches Sanktions- & PEP-Screening im CPU-Cache mit 311 ns Median-Latenz (Exact) bzw. 494.284 TX/s (0,46 µs p50) inklusive phonetisch-unscharfer Alias-Prüfung.
EU-2024/886 Empfängerüberprüfung (IBAN-Name-Abgleich) in 2,65 µs (p50 Exact) bzw. 274.058 TX/s (3,50 µs p50 Fuzzy) – entkoppelt das Core Ledger vollständig von Bulk-pain.001-Spitzen.
Kombiniertes Single-Pass-Gate (VoP + Sanctions + Silicon + Pattern Sieve™ mit 20.865 TX/s / 45,70 µs p50 Voll-Korrelation) inklusive linear verifizierter SHA-256 WORM-Audit-Kette & Ed25519-Signatur.
Direct inquiries regarding patent licensing, academic partnerships, or compute node federation.